Hampir Separuh Software Open Source Kritis Bergantung pada Segelintir Pengelola, Risiko Keamanan Meningkat

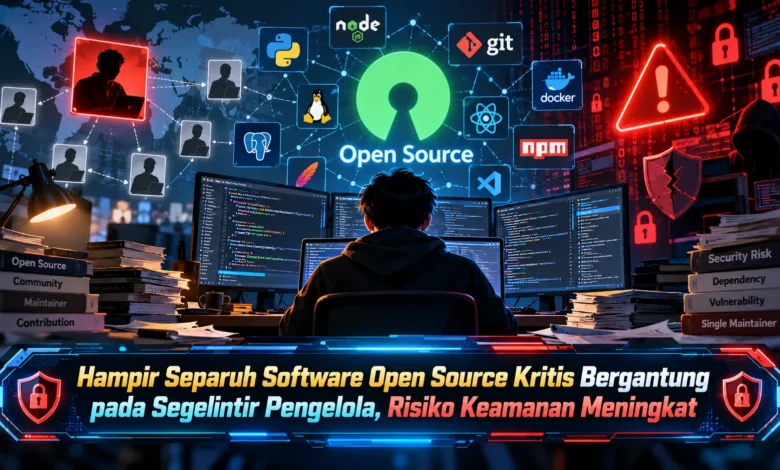
Keamanan perangkat lunak open source kembali menjadi perhatian setelah laporan terbaru mengungkap bahwa hampir separuh proyek penting dalam sebuah daftar perangkat lunak kritis hanya dikelola oleh satu atau dua orang. Temuan yang diberitakan pada 20 Oktober 2026 tersebut menunjukkan bagaimana infrastruktur digital modern masih bergantung pada kontribusi pengembang dengan sumber daya terbatas. Dari 23 proyek yang dianalisis, sebanyak 11 proyek memiliki jumlah pengelola sangat sedikit. Kondisi ini menimbulkan kekhawatiran terhadap keberlanjutan pemeliharaan, kecepatan perbaikan kerentanan, dan keamanan rantai pasok perangkat lunak. Dalam perkembangan TEKNOLOGI yang semakin kompleks, dukungan terhadap pengelola open source menjadi kebutuhan strategis bagi perusahaan dan pengguna.
Laporan Ungkap Ketergantungan Software Open Source pada Sedikit Pengelola
Software dengan kode sumber terbuka merupakan komponen mendasar dalam pengembangan layanan digital modern. Penggunaannya mencakup layanan komputasi awan, sistem pengolahan data, hingga produk digital yang digunakan masyarakat. Namun demikian, sejumlah proyek kritis tetap mengandalkan oleh sedikit kontributor aktif. Analisis proyek kritis yang dipublikasikan The Data Drop menunjukkan bahwa 11 dari 23 proyek hanya memiliki satu atau dua maintainer. Hasil pengamatan ini memperlihatkan keterbatasan sumber daya pemeliharaan. Namun harus dibedakan bahwa angka tersebut berlaku pada proyek yang dianalisis, bukan seluruh proyek open source di dunia.
Kondisi tersebut menciptakan tantangan keberlanjutan karena sebuah pustaka dapat menjadi fondasi berbagai produk. Ketika sebuah proyek memiliki jumlah pemelihara yang sangat kecil, tanggung jawab pengembangan menjadi terkonsentrasi. Pengelola harus meninjau perubahan kode, merilis pembaruan keamanan, serta menjawab kebutuhan komunitas. Aktivitas pemeliharaan yang beragam menuntut ketersediaan tenaga yang memadai. Apabila dukungan pengembangan terbatas, penanganan kerentanan dapat tertunda. Untuk mengurangi ketergantungan berlebihan, organisasi pengguna perlu memahami kondisi proyek.
Penyebab Ketergantungan Infrastruktur Digital pada Kontributor Sukarela
Faktor penting yang sering memengaruhi proyek open source adalah keterbatasan pendanaan. Sejumlah proyek kode sumber terbuka dikembangkan melalui kontribusi sukarela. Padahal, organisasi komersial sering menggunakan komponen yang sama untuk mendukung aktivitas operasional yang menghasilkan pendapatan. Perbedaan antara tingkat pemanfaatan dan dukungan menimbulkan persoalan keberlanjutan. Untuk menggambarkan tantangan tersebut, sebuah pustaka kecil mungkin dipasang pada ribuan lingkungan perangkat lunak, tetapi belum memperoleh dukungan pendanaan yang stabil. Dalam keadaan demikian, setiap laporan keamanan harus ditangani dengan sumber daya terbatas.
Tidak hanya berkaitan dengan uang, maintainer open source juga menghadapi tekanan pekerjaan. Komunitas pengguna proyek dapat meminta penanganan segera ketika terjadi gangguan perangkat lunak. Di sisi lain, pengelola tidak selalu mendapat bayaran untuk pemeliharaan. Situasi kerja seperti ini mungkin mengurangi motivasi pengembangan. Jika kontributor inti meninggalkan proyek, proses pemeliharaan mungkin kehilangan kesinambungan. Dengan demikian, pengembangan komunitas harus berjalan bersama peningkatan sumber daya. Strategi pemeliharaan tersebut mendorong transfer pengetahuan teknis.
Ancaman Supply Chain Attack pada Perangkat Lunak Sumber Terbuka
Ketergantungan proyek pada satu atau dua individu berpotensi meningkatkan kelemahan tata kelola. Salah satu risikonya adalah terbatasnya peninjauan kode. Jika tersedia beberapa pengelola aktif, kontribusi berpeluang mendapat evaluasi teknis tambahan. Namun, proyek dengan satu maintainer berpotensi melewatkan masalah karena keterbatasan waktu. Situasi tersebut memperbesar risiko kerentanan bertahan lebih lama. Meski demikian, banyaknya pengembang bukan jaminan keamanan. Aspek yang juga menentukan mencakup mekanisme perlindungan akun, serta pengelolaan rilis.
Risiko tambahan yang perlu diwaspadai adalah software supply chain attack. Serangan ini, pelaku berusaha menyusupi komponen yang digunakan banyak pihak. Ketika perubahan berbahaya mencapai versi rilis, dampaknya dapat meluas ke aplikasi pengguna. Kasus backdoor XZ Utils pada 2024 memperlihatkan potensi bahaya mengenai risiko penyusupan pada komponen infrastruktur. Dalam insiden tersebut, mekanisme serangan terhadap paket perangkat lunak berhasil diungkap. Pelajaran utamanya adalah perlindungan rantai pasok tidak cukup mengandalkan kepercayaan personal. Untuk mengurangi ancaman serupa, komunitas harus memperkuat tata kelola perubahan.
Mengapa Perusahaan Perlu Memeriksa Kesehatan Dependensi Open Source?
Bagi perusahaan modern, ketergantungan pada open source merupakan hal umum. Berbagai layanan bisnis dibangun menggunakan pustaka pihak ketiga. Pendekatan tersebut memungkinkan tim berfokus pada fitur utama. Meski memiliki keuntungan praktis, risiko pemeliharaan ikut menjadi tanggung jawab pengguna. Jika suatu pustaka tidak lagi menerima pembaruan keamanan, tim keamanan berpotensi menghadapi pekerjaan tambahan. Konsekuensi operasionalnya berpotensi menambah biaya pemeliharaan.
Perlunya pengelolaan pustaka pihak ketiga juga tercermin dalam laporan industri. Berdasarkan survei industri open source 2026 menyoroti kesulitan penanganan kerentanan bagi perusahaan yang mengandalkan open source. Dalam penelitian tersebut, 20 persen organisasi belum menerapkan alur penanganan kerentanan yang teridentifikasi melalui CVE. Sebagai temuan tambahan, 39 persen perusahaan besar melaporkan masalah dalam menyelesaikan remediasi sesuai tenggat internal. Kondisi yang terungkap menggarisbawahi kebutuhan pengelolaan keamanan berkelanjutan. Oleh sebab itu, perusahaan perlu mengetahui komponen yang digunakan.
Langkah Mengelola Rantai Pasok Perangkat Lunak Secara Lebih Aman
Langkah pertama yang dapat dilakukan adalah memetakan seluruh komponen open source yang digunakan. Tim keamanan bisa menerapkan inventaris perangkat lunak berbentuk SBOM untuk mencatat komponen yang digunakan. Catatan komponen tersebut mempermudah pemeriksaan versi rentan. Selain itu, gunakan alat analisis komposisi perangkat lunak yang memberikan informasi tentang pembaruan keamanan. Namun demikian, hasilnya perlu dievaluasi berdasarkan konteks. Untuk menentukan prioritas, celah pada komponen yang benar-benar digunakan sebaiknya diprioritaskan untuk diperbaiki dibandingkan temuan pada fitur yang tidak digunakan.
Selain memperkuat sistem internal, perusahaan dapat membantu meningkatkan kesehatan ekosistem perangkat lunak. Bentuk dukungan tersebut tidak selalu berupa sumbangan uang. Sebagai contoh, organisasi berpeluang memberikan sponsor rutin, mengalokasikan waktu karyawan untuk berkontribusi, serta berkontribusi pada sistem otomasi pemeriksaan. Kontribusi berkelanjutan ini dapat mengurangi tekanan maintainer. Sebagai langkah tata kelola, mendorong penambahan pengelola tepercaya agar pengetahuan penting tidak terkonsentrasi. Melalui strategi yang saling mendukung, risiko ketergantungan berlebihan berpotensi menurun.
Kesimpulan Risiko Keamanan Software Open Source Kritis
Temuan mengenai 11 dari 23 proyek open source kritis memperlihatkan persoalan keberlanjutan dalam pemeliharaan infrastruktur digital. Konsentrasi tanggung jawab pada sedikit individu dapat meningkatkan risiko keterlambatan pembaruan. Meski kondisi tersebut perlu diperhatikan, keamanan tidak hanya ditentukan jumlah kontributor. Organisasi sebaiknya memeriksa perangkat lunak pihak ketiga, mengawasi kerentanan, serta memberikan dukungan kepada proyek penting. Di tengah meningkatnya ketergantungan pada perangkat lunak, keberlanjutan proyek menjadi kepentingan banyak pihak. Bagaimana pendapat Anda, apakah dukungan industri terhadap software open source sudah cukup memadai? Ceritakan pengalaman Anda mengenai keamanan perangkat lunak open source.