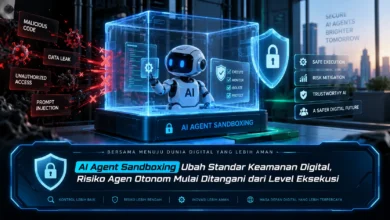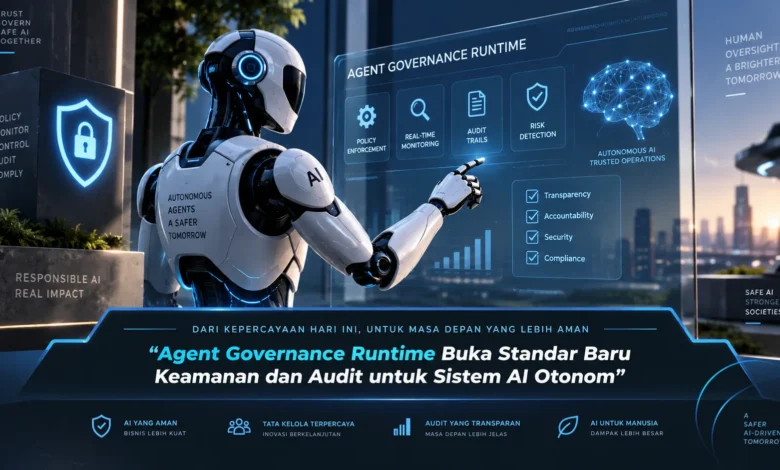
Perkembangan AI otonom membuat sistem kecerdasan buatan mampu menjalankan rangkaian tugas, memilih tool, mengakses data, dan mengambil tindakan dengan campur tangan manusia yang semakin sedikit. Kemampuan tersebut membutuhkan mekanisme pengawasan yang bekerja bukan hanya sebelum AI digunakan, tetapi juga selama proses eksekusi berlangsung. Agent Governance Runtime menjadi pendekatan penting dalam perkembangan TEKNOLOGI karena keamanan, kontrol akses, pemantauan, dan audit dapat diterapkan lebih dekat dengan setiap tindakan yang dilakukan agent.
Pengawasan AI Bergerak dari Kebijakan Menuju Eksekusi
Runtime governance membawa mekanisme pengawasan lebih dekat dengan setiap tindakan yang dilakukan agent. Ketika model pengawasan lama banyak bergantung pada policy yang sudah ditetapkan, kontrol runtime memungkinkan setiap operasi dievaluasi berdasarkan kondisi aktual.
Kontrol seperti ini dibutuhkan ketika AI dapat berinteraksi dengan banyak aplikasi, data, serta layanan. Agent dapat menyelesaikan rangkaian tugas yang melibatkan beberapa fungsi dan keputusan. Dengan pengawasan runtime, TEKNOLOGI AI otonom dapat memperoleh ruang kerja yang fleksibel tanpa kehilangan kontrol.

Policy Enforcement Menjadi Lebih Dinamis Saat Runtime
Sistem AI yang semakin mandiri membutuhkan kontrol keamanan yang dapat mengikuti perubahan konteks. Agent dapat mengambil langkah berbeda berdasarkan hasil yang diperoleh selama proses. Karena itu, setiap tindakan penting perlu dievaluasi berdasarkan kondisi ketika operasi diminta.
Policy engine dapat mempertimbangkan identitas agent, pengguna, resource, tool, dan jenis operasi. Jika permintaan masih berada dalam batas tugas, eksekusi dapat diteruskan. Sebaliknya, jika tindakan berada di luar scope, agent dapat dicegah sebelum tindakan menghasilkan perubahan.
Least Privilege Membatasi Ruang Gerak AI Agent
Least privilege memberikan fondasi kuat untuk membatasi kemampuan AI otonom. Agent yang hanya membutuhkan akses membaca tidak perlu memiliki kemampuan mengubah atau menghapus data. Dengan pembatasan tersebut, dampak dari kesalahan keputusan dapat dibatasi.
Privilege tertentu dapat diaktifkan sementara berdasarkan kebutuhan aktual. Setelah kebutuhan terhadap resource tidak lagi tersedia, permission tambahan dapat dinonaktifkan. Strategi permission sementara membantu mengurangi privilege yang terus terbuka tanpa alasan. Dalam arsitektur TEKNOLOGI AI modern, least privilege membantu menjaga otonomi tetap berada dalam batas aman.
Audit Trail Membuat Setiap Tindakan AI Bisa Ditelusuri
Kemampuan audit menjadi semakin penting ketika AI mulai menjalankan tindakan secara mandiri. Sistem dapat menyimpan informasi mengenai tool yang digunakan, resource yang diakses, dan hasil operasi. Catatan tersebut memberikan informasi yang lebih jelas mengenai perjalanan eksekusi AI.
Logging yang berguna perlu memberikan informasi mengenai kondisi ketika keputusan dibuat. Identitas agent, waktu eksekusi, policy yang diterapkan, tool, target resource, dan hasil pemeriksaan dapat membantu proses investigasi dan evaluasi. Dengan demikian, organisasi dapat meninjau aktivitas agent dengan lebih mudah.
Pemantauan Langsung Membantu Mengenali Penyimpangan Agent
Observability melengkapi audit dengan kemampuan melihat perilaku agent ketika sistem sedang berjalan. Platform dapat memonitor penggunaan tool, akses data, keputusan policy, dan berbagai kejadian penting. Data observability tersebut dapat memberikan sinyal ketika agent mulai bergerak di luar pola yang diharapkan.
Jika agent berulang kali mencoba mengakses resource yang tidak relevan, sistem dapat memberikan peringatan untuk pemeriksaan lebih lanjut. Observability yang terhubung dengan policy enforcement membuat kontrol dapat merespons berdasarkan aktivitas yang sedang berlangsung. Kemampuan tersebut dapat meningkatkan keamanan TEKNOLOGI AI otonom.
Runtime Governance Menempatkan Manusia pada Titik Kritis
Sistem agentic tetap dapat melibatkan manusia pada operasi yang memiliki dampak besar. Tindakan sederhana dan berisiko rendah dapat diproses otomatis, sedangkan operasi kritis dapat menunggu persetujuan manusia.
Sistem dapat memberikan kebebasan untuk aktivitas analisis namun menahan operasi yang dapat menghasilkan dampak besar. Pembayaran, perubahan permission, penghapusan informasi, atau pengiriman data sensitif dapat ditempatkan di belakang lapisan approval. Strategi berbasis tingkat risiko tersebut membantu membuat agent tetap efisien sekaligus memiliki batas keamanan yang jelas.
Keamanan dan Audit Menjadi Fondasi Agentic AI Masa Depan
Semakin luas penggunaan AI agent semakin besar kebutuhan terhadap pola governance yang konsisten. Governance tidak dapat berhenti pada pembuatan dokumen kebijakan. Kebijakan perlu dapat diterjemahkan menjadi permission, pemeriksaan runtime, logging, dan keputusan yang dapat diaudit.
Integrasi policy enforcement, least privilege, audit trail, observability, dan human approval dapat memberikan kerangka kontrol yang lebih kuat bagi sistem AI otonom. Seiring kemajuan TEKNOLOGI agentic AI, auditabilitas dan keamanan dapat menjadi faktor utama dalam penggunaan AI berskala besar.
Kesimpulan
Runtime governance menunjukkan bagaimana pengawasan AI dapat diterapkan langsung sepanjang proses eksekusi. Dengan menerapkan validasi runtime, pembatasan akses, pencatatan aktivitas, pemantauan, dan kontrol manusia, AI dapat bekerja lebih mandiri tetapi tetap memiliki ruang tindakan yang terukur. Seiring pertumbuhan TEKNOLOGI otonom, kemampuan mengawasi dan menelusuri setiap tindakan dapat menentukan tingkat kepercayaan terhadap sistem. Sampaikan pendapat Anda tentang standar keamanan dan audit untuk AI otonom agar wawasan mengenai keamanan AI semakin berkembang.