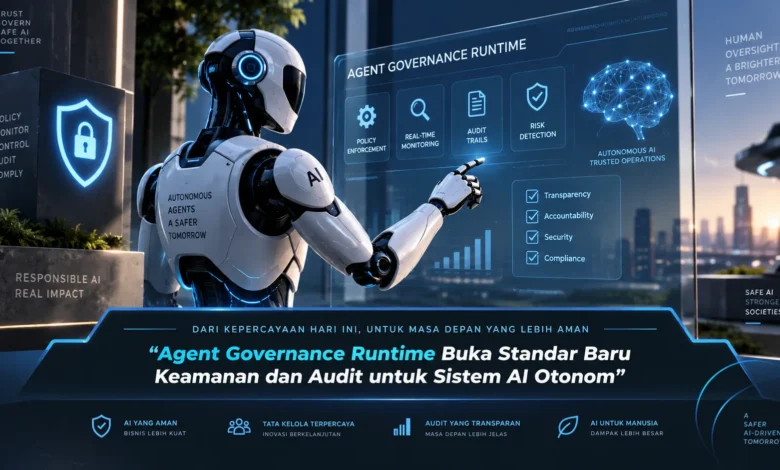
Perkembangan AI otonom membuat sistem kecerdasan buatan mampu menjalankan rangkaian tugas, memilih tool, mengakses data, dan mengambil tindakan dengan campur tangan manusia yang semakin sedikit. Kemampuan tersebut membutuhkan mekanisme pengawasan yang bekerja bukan hanya sebelum AI digunakan, tetapi juga selama proses eksekusi berlangsung. Agent Governance Runtime menjadi pendekatan penting dalam perkembangan TEKNOLOGI karena keamanan, kontrol akses, pemantauan, dan audit dapat diterapkan lebih dekat dengan setiap tindakan yang dilakukan agent.
Runtime Governance Membuka Lapisan Kontrol Baru untuk AI Otonom
Agent Governance Runtime memungkinkan kontrol diterapkan secara langsung selama proses eksekusi AI berlangsung. Apabila pendekatan sebelumnya lebih berfokus pada kebijakan dan konfigurasi awal, lapisan governance dapat memvalidasi aktivitas tepat sebelum eksekusi berlangsung.
Kontrol seperti ini dibutuhkan ketika AI dapat berinteraksi dengan banyak aplikasi, data, serta layanan. Satu agent dapat membaca informasi, memanggil API, membuat keputusan, kemudian menjalankan tindakan lanjutan. Melalui governance saat eksekusi, setiap langkah dapat diperiksa sebelum menghasilkan dampak nyata.
Sistem AI Otonom Membutuhkan Keamanan yang Mengikuti Eksekusi
Keamanan AI otonom tidak cukup hanya mengandalkan permission yang diberikan pada awal sesi. Tugas yang sederhana pada awalnya dapat berkembang menjadi rangkaian operasi yang lebih kompleks. Karena itu, permission dapat diperiksa kembali sesuai konteks aktual.
Policy engine dapat mempertimbangkan identitas agent, pengguna, resource, tool, dan jenis operasi. Jika operasi sesuai dengan permission dan konteks, eksekusi dapat diteruskan. Sebaliknya, jika tindakan berada di luar scope, agent dapat dicegah sebelum tindakan menghasilkan perubahan.
Permission Minimum Menjadi Fondasi Keamanan Runtime
Permission minimum membantu memastikan agent tidak memperoleh hak yang lebih luas dari kebutuhannya. Agent yang hanya membutuhkan akses membaca tidak perlu memiliki kemampuan mengubah atau menghapus data. Dengan pembatasan tersebut, ruang gerak agent menjadi lebih terkendali.
Hak akses dapat diberikan secara dinamis hanya ketika tugas membutuhkannya. Setelah operasi selesai, akses dapat dicabut kembali. Model tersebut membantu mengurangi privilege yang terus terbuka tanpa alasan. Dalam arsitektur TEKNOLOGI AI modern, kontrol permission seperti ini dapat menjadi lapisan keamanan yang sangat penting.
Jejak Eksekusi Menjadi Fondasi Audit AI Otonom
Audit trail memiliki peran besar ketika agent dapat mengambil keputusan dan mengeksekusi operasi. Aktivitas seperti pemanggilan API, penggunaan data, serta perubahan hak dapat direkam. Rekaman runtime tersebut memberikan dasar yang dapat digunakan untuk memahami perilaku agent.
Logging yang berguna perlu memberikan informasi mengenai kondisi ketika keputusan dibuat. Konteks mengenai siapa yang bertindak, kapan tindakan dilakukan, policy yang digunakan, dan resource yang dituju dapat mempermudah pemeriksaan apabila muncul masalah. Melalui pendekatan tersebut, audit AI dapat menjadi lebih transparan dan terukur.
Observability Membantu Mendeteksi Perilaku AI yang Tidak Biasa
Monitoring memberikan visibilitas terhadap bagaimana agent menggunakan permission, tool, dan resource. Platform dapat memonitor penggunaan tool, akses data, keputusan policy, dan berbagai kejadian penting. Informasi tersebut dapat memberikan sinyal ketika agent mulai bergerak di luar pola yang diharapkan.
Apabila AI terus meminta permission yang tidak sesuai dengan tugas, monitoring dapat menandai aktivitas tersebut sebagai kejadian yang perlu dievaluasi. Observability yang terhubung dengan policy enforcement membuat kontrol dapat merespons berdasarkan aktivitas yang sedang berlangsung. Model pengawasan seperti ini dapat membuat TEKNOLOGI agentic lebih mudah dikelola.
Keputusan Sensitif Tetap Bisa Dikendalikan Manusia
Otonomi agent tidak mengharuskan seluruh keputusan berjalan tanpa pengawasan manusia. Aktivitas rutin dapat memperoleh tingkat otonomi yang lebih tinggi, sedangkan aktivitas dengan risiko tinggi dapat diarahkan menuju proses konfirmasi.
Agent dapat diizinkan membaca dan menganalisis dokumen secara otomatis tetapi membutuhkan persetujuan sebelum menghapus data. Pembayaran, perubahan permission, penghapusan informasi, atau pengiriman data sensitif dapat memerlukan konfirmasi sebelum diteruskan. Model tersebut membantu menyeimbangkan kecepatan otomatisasi dengan kontrol manusia.
Keamanan dan Audit Menjadi Fondasi Agentic AI Masa Depan
Pertumbuhan agentic AI membuat kebutuhan terhadap kontrol yang terstruktur semakin penting. Sistem tidak cukup hanya menentukan apa yang boleh dilakukan agent. Kebijakan perlu dapat diterjemahkan menjadi permission, pemeriksaan runtime, logging, dan keputusan yang dapat diaudit.
Perpaduan policy engine, access control, pencatatan aktivitas, observability, dan human in the loop dapat menciptakan pendekatan keamanan yang mengikuti seluruh perjalanan tugas agent. Dalam perkembangan TEKNOLOGI berikutnya, kemampuan membuktikan bagaimana agent mengambil dan menjalankan tindakan dapat menjadi sama pentingnya dengan kecerdasan model itu sendiri.
Penutup
Agent Governance Runtime membuka pendekatan baru untuk menjaga keamanan sekaligus auditabilitas sistem AI otonom. Dengan memadukan kontrol kebijakan, hak minimum, logging, monitoring, serta persetujuan manusia, sistem agentic dapat memperoleh fleksibilitas sambil mempertahankan pengawasan yang jelas. Seiring pertumbuhan TEKNOLOGI otonom, runtime governance dapat menjadi fondasi penting untuk penggunaan AI dalam skala lebih luas. Sampaikan pendapat Anda tentang standar keamanan dan audit untuk AI otonom agar diskusi tentang tata kelola sistem otonom semakin bermanfaat.