Era Secure Autonomous Agent Runtime Dimulai, AI Agent 2026 Makin Mandiri Tanpa Mengabaikan Keamanan

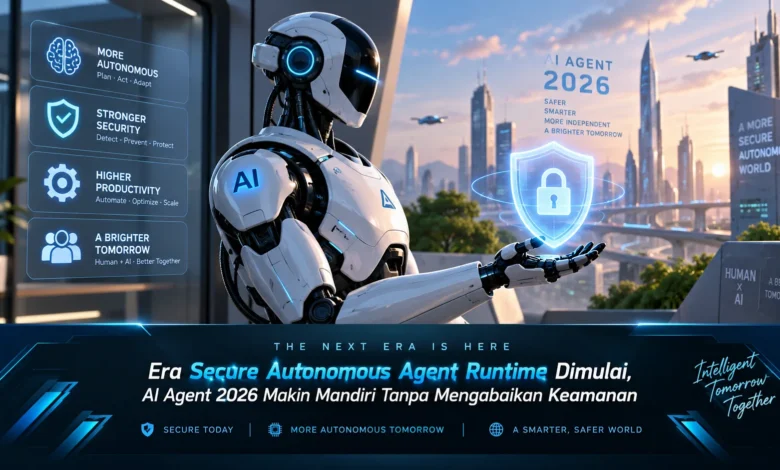
AI Agent pada 2026 berkembang dari sekadar asisten yang memberikan jawaban menjadi sistem yang mampu merencanakan pekerjaan, menggunakan tool, membaca data, menjalankan kode, dan menyelesaikan rangkaian tugas dengan tingkat kemandirian lebih tinggi. Kemampuan tersebut membuat aspek keamanan semakin penting karena setiap tindakan agen dapat berinteraksi langsung dengan sumber daya digital. Secure Autonomous Agent Runtime hadir sebagai pendekatan yang menempatkan isolasi, kontrol akses, pengawasan, dan pembatasan eksekusi sebagai fondasi penting agar perkembangan TEKNOLOGI AI tetap berjalan secara aman dan terkontrol.
Secure Autonomous Agent Runtime Menjadi Fondasi Baru AI Agent
Runtime aman untuk agen otonom berperan sebagai lapisan yang mengatur bagaimana agen bekerja ketika berinteraksi dengan berbagai sumber daya digital. Pendekatan tersebut menjadi dibutuhkan ketika sistem agentic menangani tugas yang semakin kompleks.
Jika AI hanya menghasilkan teks, dampak langsung terhadap sistem dapat lebih mudah dikendalikan. Tantangannya meningkat ketika sistem agentic dapat menggunakan aplikasi, mengakses data, serta mengeksekusi perintah. Karena itulah, perkembangan TEKNOLOGI agentic membutuhkan runtime yang memberikan batas jelas.

Sandbox Membuat Agen Mandiri Tetap Berada dalam Batas Aman
Sistem isolasi merupakan bagian penting dalam runtime keamanan untuk AI Agent. Menggunakan ruang eksekusi terpisah, setiap agen dapat mengeksekusi instruksi tanpa memperoleh akses penuh ke sistem utama. Cara tersebut memungkinkan AI bekerja secara mandiri dengan ruang gerak yang dikendalikan.
Sebagai contoh, agen yang diminta mengolah data pada direktori tertentu dapat ditempatkan dalam ruang kerja khusus. Apabila agen mencoba keluar dari ruang tersebut, runtime dapat mencegah operasi keluar dari kebijakan. Melalui sistem ini, kesalahan dapat ditahan di dalam lingkungan eksekusi.
Hak Akses Minimum Menjaga Otonomi AI Tetap Terkendali
Di samping mekanisme isolasi, Secure Autonomous Agent Runtime dapat menerapkan prinsip least privilege. Setiap agen hanya mendapatkan kemampuan yang benar benar diperlukan, sehingga akses sensitif tidak terbuka tanpa alasan.
Agen untuk membaca dokumen misalnya dapat dibatasi agar hanya dapat membaca informasi. Untuk pekerjaan lainnya, agen yang harus menjalankan tool tertentu dapat diberikan permission hanya pada layanan yang disetujui. Tindakan berisiko tinggi juga dapat menunggu konfirmasi pengguna sebelum benar benar dijalankan.
Runtime Aman Mengatur Tool API dan Akses Jaringan
AI Agent modern dapat menggunakan berbagai tool untuk menyelesaikan pekerjaan. Integrasi yang luas tersebut memang membuat otomatisasi semakin berguna, tetapi juga membutuhkan pengendalian yang semakin matang.
Lingkungan eksekusi terkontrol mampu membuat daftar tool yang boleh digunakan, membatasi koneksi menuju tujuan tertentu, serta mengatur informasi yang dapat dikirim. Sistem kontrol seperti ini membuat TEKNOLOGI AI Agent tetap memiliki fleksibilitas tanpa akses yang berlebihan.
Pemantauan Menjadi Bagian Penting dari Keamanan AI Agent
Semakin mandiri sebuah agen, semakin dibutuhkan mekanisme untuk melihat proses eksekusinya. Sistem pencatatan aktivitas agen dapat mendokumentasikan tindakan penting yang dilakukan, sehingga developer dapat memahami rangkaian pekerjaan sistem.
Jika sistem menjalankan aktivitas yang tidak diharapkan, log dapat digunakan untuk menelusuri rangkaian kejadian. Engineer serta administrator kemudian dapat mengubah konfigurasi keamanan berdasarkan data eksekusi yang tercatat. Melalui mekanisme ini, keamanan menjadi proses yang dapat terus dievaluasi.
Kesimpulan
Perkembangan secure runtime membuka tahap baru bagi AI Agent karena kemampuan menjalankan tugas secara mandiri harus disertai perlindungan. Isolasi, permission control, pengaturan akses, monitoring, dan audit dapat membentuk perlindungan berlapis.
Bagi organisasi yang mulai memanfaatkan TEKNOLOGI AI, tren ini layak diperhatikan seiring AI Agent semakin mandiri. Generasi AI Agent berikutnya bukan hanya tentang seberapa banyak pekerjaan yang dapat dilakukan sendiri, tetapi juga seberapa aman setiap tindakan dapat dijalankan. Pembaca dapat terus mengikuti perkembangan secure runtime agar dapat melihat bagaimana keamanan dan otonomi berkembang secara bersamaan.