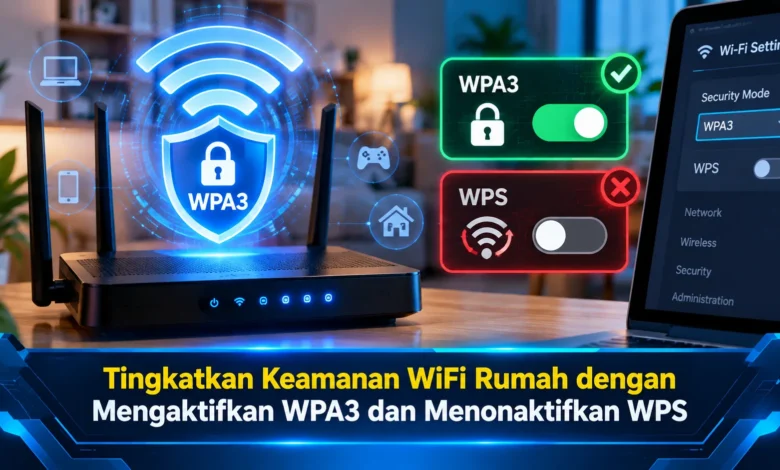
Jaringan WiFi rumah menjadi penghubung utama berbagai perangkat digital, mulai dari smartphone, laptop, televisi pintar, hingga kamera keamanan. Namun, banyak pengguna belum menyadari bahwa pengaturan router yang kurang tepat dapat membuka peluang akses tidak sah. Dua langkah penting untuk meningkatkan perlindungan adalah mengaktifkan WPA3 sebagai standar keamanan nirkabel yang lebih modern dan menonaktifkan WPS yang berpotensi menimbulkan risiko tertentu. Melalui pemanfaatan TEKNOLOGI keamanan jaringan yang tepat, pengguna dapat memperkuat perlindungan koneksi internet sekaligus menjaga informasi pribadi. Memahami cara mengubah kedua pengaturan tersebut juga membantu menciptakan jaringan rumah yang lebih aman tanpa memerlukan perangkat tambahan.
Risiko Jaringan WiFi yang Tidak Dilindungi dengan Tepat
Perlindungan koneksi nirkabel pribadi menjadi kebutuhan mendasar bagi pengguna internet. Ketika router digunakan untuk menghubungkan berbagai perangkat, sistem tersebut menjadi penghubung komunikasi antara smartphone, komputer, serta layanan daring. Jika pengaturan keamanan tidak memadai, pihak tidak berwenang berpotensi mencoba mengakses koneksi. Dampak yang mungkin muncul mencakup perangkat asing yang terhubung, serta peluang serangan pada layanan lokal. Karena itu, pengaturan router perlu disesuaikan dengan standar keamanan modern.
Dalam penggunaan sehari-hari, masyarakat sering mengutamakan kualitas sinyal dan kelancaran akses. Di sisi lainnya, perlindungan jaringan berpengaruh terhadap risiko akses tidak sah. Aspek keamanan yang perlu diperiksa adalah jenis keamanan WiFi yang digunakan. Sistem pengamanan tersebut mengatur proses autentikasi pengguna. Sebagai bagian dari konfigurasi keamanan, fitur kemudahan sambungan seperti WPS sebaiknya diperiksa statusnya. Dengan memahami kedua komponen tersebut, pengguna memiliki kendali lebih besar atas keamanan WiFi.
Mengenal WPA3 sebagai Standar Keamanan WiFi Modern
Standar keamanan WPA3 dirancang memperkuat autentikasi jaringan modern. Dalam penggunaan pribadi, WPA3-Personal menggunakan mekanisme Simultaneous Authentication of Equals. Mekanisme tersebut membatasi efektivitas serangan kamus offline terhadap hasil pertukaran autentikasi. Dibandingkan dengan pendekatan kata sandi bersama pada WPA2, SAE menggunakan proses autentikasi yang lebih tahan terhadap serangan tertentu. Meski peningkatan keamanan tersedia, WPA3 masih memerlukan pengelolaan kredensial yang baik.
Karakteristik keamanan berikutnya adalah dukungan perlindungan kerahasiaan komunikasi yang lebih baik. Pada konfigurasi WPA3-Personal, Protected Management Frames diwajibkan sebagai bagian dari standar. Perlindungan frame manajemen tersebut mengurangi risiko penyalahgunaan frame manajemen tertentu. Di samping perlindungan frame, SAE mendukung forward secrecy dalam proses autentikasinya. Secara sederhana, mengetahui kata sandi pada kemudian hari tidak otomatis memungkinkan pembukaan rekaman sesi sebelumnya. Namun perlu diperhatikan, keamanan keseluruhan dipengaruhi pembaruan firmware serta implementasi.
Panduan Memilih Mode WPA3-Personal pada Router Rumah
Tahapan awal pengaturan keamanan WiFi adalah menghubungkan perangkat ke jaringan sendiri. Pada tahap berikutnya, pengguna perlu membuka halaman administrasi router. Alamat akses tersebut dapat berbeda menurut produsen, tetapi umumnya dapat ditemukan pada label atau panduan router. Setelah halaman terbuka, masuk menggunakan akun administrator yang sah. Kemudian, cari menu Wireless Security atau pilihan perlindungan koneksi. Letak pengaturannya bergantung pada versi firmware yang digunakan.
Apabila tersedia pilihan WPA3-Personal, pengguna mampu mengganti autentikasi dari WPA2 ke WPA3 lalu menerapkan pengaturan baru. Setelah perubahan disimpan, perangkat yang terhubung dapat terputus sementara. Pemilik jaringan dianjurkan, mencoba menghubungkan kembali perangkat utama. Ketika sebagian perangkat belum mendukung WPA3, pertimbangkan penggunaan mode transisi WPA2/WPA3 jika tersedia. Perlu diketahui, mode transisi mengizinkan perangkat WPA2 tetap terhubung, sehingga keamanan koneksi bergantung pada mode yang dipilih setiap klien. Apabila semua perangkat sudah kompatibel, mode WPA3-Personal murni lebih disarankan.
Risiko Keamanan WiFi Protected Setup yang Perlu Diketahui
Fitur WiFi Protected Setup yang dikenal sebagai WPS dirancang menyederhanakan proses pemasangan jaringan. Pada beberapa router, WPS menyediakan pilihan autentikasi melalui penekanan tombol atau menggunakan kode PIN. Meski prosesnya terasa praktis, mekanisme WPS berbasis PIN dapat menghadirkan risiko serangan terhadap autentikasi. Masalah keamanan ini berkaitan dengan cara sebagian implementasi memvalidasi kode. Karena itu, pengguna sebaiknya mematikan fungsi WPS pada router.
Dalam mematikan fitur WiFi Protected Setup, masuk ke antarmuka pengelolaan perangkat. Sesudah menu administrasi tersedia, cari bagian WPS. Pilihan konfigurasi ini dapat ditemukan pada kategori keamanan atau koneksi nirkabel. Pada tahap berikutnya, ubah status WPS menjadi Off dan simpan perubahan. Apabila terdapat pilihan WPS PIN dan Push Button, pastikan keduanya dinonaktifkan jika tidak diperlukan. Ketika fitur telah dimatikan, pengguna sebaiknya memeriksa statusnya kembali. Perlu diperhatikan, menekan tombol WPS sekali belum tentu mengubah status WPS menjadi nonaktif. Karena itu, gunakan menu konfigurasi router sebagai rujukan utama.
Perlindungan WiFi yang Lebih Optimal melalui Pengaturan Router
Menerapkan autentikasi WPA3 tanpa WPS membantu memperkuat perlindungan jaringan, tetapi tidak menggantikan pengaturan perlindungan lainnya. Aspek pengamanan yang tidak kalah penting adalah mengganti kata sandi administrator router. Kredensial pengelolaan standar berpotensi mempermudah penyalahgunaan pengaturan. Selain itu, gunakan kata sandi WiFi yang sulit ditebak serta tidak digunakan di layanan lain. Sebaiknya jangan memakai pola kata sandi sederhana sebagai password utama WiFi. Berkat penggunaan kata sandi yang lebih kuat, jaringan memiliki perlindungan tambahan.
Pembaruan firmware router juga sebaiknya dilakukan ketika pembaruan resmi tersedia. Pengembang router dapat menerbitkan perbaikan keamanan. Pemilik perangkat bisa membuka menu Firmware Update pada panel administrasi router. Sebagai perlindungan tambahan, hindari membuka halaman administrator ke jaringan publik tanpa kebutuhan jelas. Ketika koneksi dibagikan kepada orang di luar keluarga, aktifkan jaringan tamu yang terpisah dengan isolasi akses ke jaringan utama jika tersedia. Langkah ini berpotensi memperkecil dampak penyalahgunaan koneksi tamu.
Selain mengatur jaringan tamu, pengguna perlu meninjau klien yang sedang menggunakan WiFi. Dalam perangkat jaringan tertentu, informasi tersebut tersedia dalam daftar klien nirkabel. Ketika ditemukan koneksi yang tidak dapat diidentifikasi, pastikan bukan perangkat pribadi dengan nama berbeda. Apabila koneksi benar-benar tidak dikenal, pengguna dapat mengganti kata sandi WiFi dan menghapus perangkat yang tidak berwenang. Dengan penerapan keamanan berlapis, jaringan rumah memiliki pertahanan yang lebih menyeluruh.
Kesimpulan: WPA3 dan Penonaktifan WPS Membantu Mengamankan WiFi
Meningkatkan keamanan WiFi rumah bisa dilakukan dengan memanfaatkan fitur bawaan router. Mengaktifkan WPA3 dapat mengurangi risiko serangan tertentu terhadap kata sandi. Di sisi lainnya, menonaktifkan WPS dapat menghilangkan risiko dari fitur WPS yang tidak digunakan. Perpaduan autentikasi modern dan pembatasan WPS membantu menciptakan jaringan lebih aman. Meski konfigurasi sudah diperkuat, keamanan menyeluruh perlu dilengkapi pengelolaan akses administrator serta pengawasan terhadap koneksi tidak dikenal. Penerapan pengaturan router secara konsisten berpotensi mengurangi risiko akses tanpa izin. Bagaimana pendapat Anda, apakah pemeriksaan keamanan router perlu menjadi kebiasaan rutin? Sampaikan pendapat Anda mengenai pentingnya perlindungan koneksi internet rumah.