OpenShell Secure Runtime Perkuat Keamanan Software dengan Kontrol Eksekusi yang Lebih Ketat

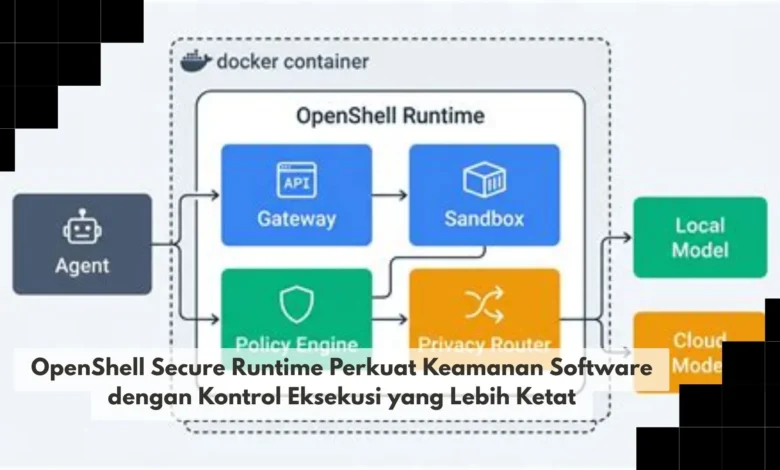
OpenShell Secure Runtime menawarkan pendekatan keamanan software yang berfokus pada pengendalian proses ketika aplikasi benar benar dijalankan. Di tengah meningkatnya penggunaan aplikasi, dependency, layanan otomatis, dan berbagai tool dari sumber berbeda, kontrol terhadap lingkungan eksekusi menjadi semakin penting. Dalam perkembangan TEKNO modern, secure runtime dapat membantu membatasi akses aplikasi terhadap resource penting sehingga risiko dari kesalahan konfigurasi, bug, maupun perilaku software yang tidak diharapkan dapat dikelola dengan lebih terstruktur.
Keamanan Software Diperkuat melalui Lingkungan Runtime Terkontrol
Perlindungan aplikasi tidak berhenti pada tahap instalasi karena proses eksekusi menentukan resource apa saja yang dapat digunakan software. OpenShell Secure Runtime membawa pendekatan yang menempatkan kontrol eksekusi sebagai salah satu lapisan perlindungan penting. Pemberian akses dapat disesuaikan dengan kebutuhan sehingga software tidak memperoleh izin lebih besar daripada yang diperlukan.
Pengembangan aplikasi modern melibatkan banyak modul yang dapat memperluas area risiko apabila tidak dikelola dengan baik. Masalah pada sebuah dependency dapat memberikan konsekuensi lebih serius ketika aplikasi bebas menjangkau resource yang tidak berkaitan. Dalam perkembangan TEKNO keamanan software, pengelolaan hak akses selama runtime dapat menjadi bagian penting dari strategi keamanan berlapis.

Prinsip Hak Akses Minimum Membatasi Kemampuan Aplikasi
Salah satu prinsip yang dapat diterapkan dalam secure runtime adalah memberikan hak akses minimum kepada setiap aplikasi. Apabila sebuah aplikasi hanya membutuhkan satu direktori tertentu, tidak selalu ada alasan untuk memberikannya kemampuan membaca seluruh penyimpanan. Kontrol runtime dapat mengatur berbagai kemampuan aplikasi mulai dari penggunaan file hingga komunikasi dengan layanan eksternal.
Hak akses terbatas membantu mempersempit konsekuensi ketika software mengalami error atau menjalankan tindakan yang tidak sesuai. Resource yang berada di luar kebijakan dapat tetap dipisahkan dari proses meskipun aplikasi sedang berjalan. Dalam infrastruktur TEKNO yang kompleks, pendekatan ini dapat membantu administrator mengelola hubungan antara software dan resource secara lebih konsisten.
Isolasi Proses Membantu Menahan Dampak Aplikasi Bermasalah
Menempatkan workload dalam batas tertentu dapat mengurangi kemungkinan masalah pada satu aplikasi menyebar menuju komponen lainnya. Ketika program bermasalah, batas runtime memberikan lapisan tambahan agar gangguan tidak langsung meluas ke seluruh sistem. Pendekatan ini tidak membuat aplikasi otomatis bebas dari kelemahan tetapi dapat membantu mengurangi konsekuensi yang mungkin terjadi.
Lingkungan terisolasi memberikan manfaat ketika tim perlu mencoba tool baru tanpa langsung membuka akses ke seluruh sistem. Software yang masih dalam tahap evaluasi dapat ditempatkan pada lingkungan terbatas agar interaksinya lebih mudah dikendalikan. Dalam dunia TEKNO keamanan aplikasi, isolasi proses dapat membantu menciptakan keseimbangan antara eksperimen dan keamanan.
Akses Sistem Dapat Dikendalikan melalui Kebijakan Runtime
Koneksi keluar dan masuk dapat menjadi bagian dari kebijakan runtime sehingga aplikasi hanya berkomunikasi dengan layanan yang relevan. Kontrol network dapat membantu memastikan aplikasi tidak menggunakan koneksi di luar ruang lingkup yang telah ditetapkan. Kebijakan jaringan dapat dibuat lebih terstruktur sehingga hubungan aplikasi dengan layanan eksternal lebih mudah dipahami.
Akses penyimpanan perlu diberikan secara selektif karena file dapat mengandung informasi penting maupun konfigurasi sensitif. Kontrol runtime dapat membantu menentukan direktori dan resource yang tersedia untuk suatu workload. Dalam operasional TEKNO modern, pengaturan akses yang terperinci membantu tim mempertahankan kontrol saat jumlah software yang dijalankan terus bertambah.
Kontrol yang Ketat Perlu Didukung Pemantauan yang Jelas
Pembatasan akses akan memberikan manfaat lebih besar apabila tim juga memiliki visibilitas terhadap aktivitas aplikasi selama berjalan. Pemantauan proses dapat membantu tim mengetahui apakah software menjalankan aktivitas sesuai fungsi yang diharapkan. Catatan aktivitas dapat membantu proses investigasi ketika terjadi error maupun perilaku yang sulit dijelaskan.
Perubahan versi software dapat menambah kebutuhan baru sehingga konfigurasi akses perlu diperiksa kembali. Permission yang terlalu longgar dapat mengurangi manfaat keamanan sedangkan aturan yang terlalu sempit dapat mengganggu fungsi normal aplikasi. Dalam operasional TEKNO berbasis monitoring, monitoring serta evaluasi rutin dapat membuat secure runtime tetap sesuai dengan kebutuhan aktual.
Kesimpulan Secure Runtime Menjadi Lapisan Penting Keamanan Modern
Pendekatan OpenShell Secure Runtime berfokus pada cara mengendalikan interaksi software dengan berbagai resource ketika proses sedang aktif. Kombinasi permission terbatas dan lingkungan terisolasi membantu menjaga software tetap berada dalam ruang lingkup yang telah ditentukan. Pendekatan runtime sebaiknya digunakan sebagai bagian dari keamanan berlapis bersama berbagai mekanisme perlindungan lainnya.
Bagi dunia TEKNO modern, pertumbuhan software membuat organisasi membutuhkan cara yang lebih terstruktur untuk membatasi kemampuan setiap workload. Penggunaan runtime terkontrol dapat menjadi pilihan bagi organisasi yang ingin menambahkan batas tambahan terhadap software. Penerapan aturan yang sesuai serta pengawasan rutin dapat membuat lingkungan runtime memberikan manfaat keamanan yang lebih optimal. Anda dapat berbagi pengalaman mengenai isolasi aplikasi sekaligus mengikuti informasi TEKNO terbaru.